New Generation of Design

Sea summo mazim ex, ea errem eleifend definitionem vim. Ut nec hinc dolor possim mei ludus efficiendi ei sea summo mazim ex.

Archive október 19, 2026

Amikor a jóváhagyott AI-rendszerből engedély nélküli megoldás lesz
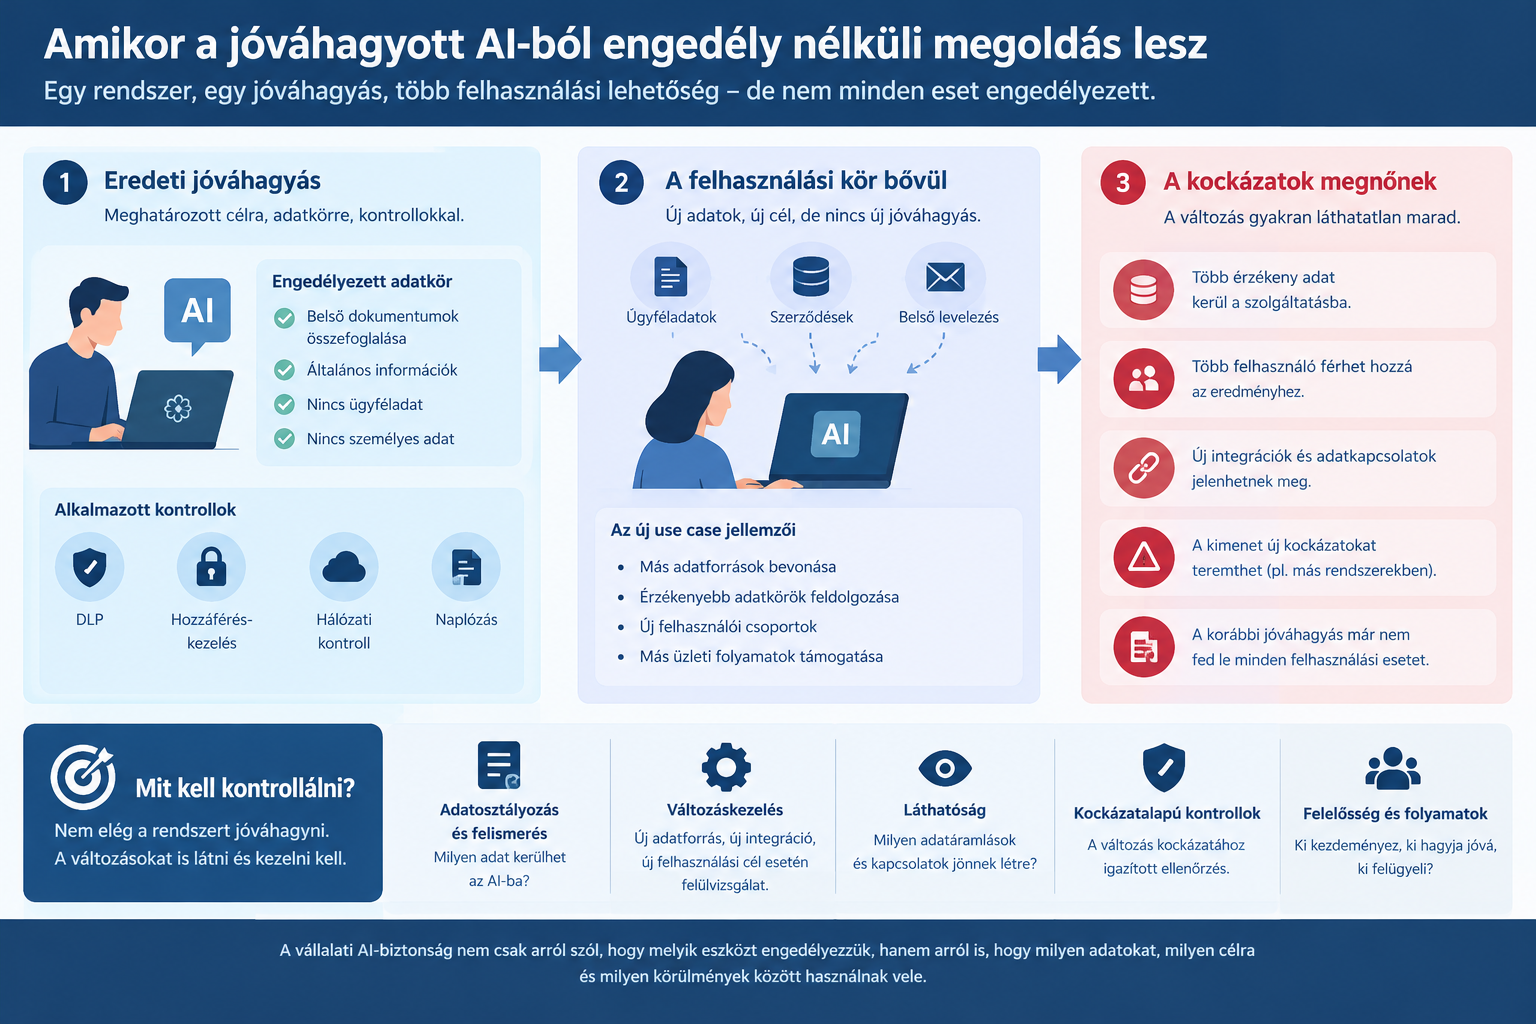
Egy új use case nem feltétlenül része az eredeti jóváhagyásnak Egy vállalat biztonsági és adatvédelmi szempontból megvizsgál egy AI-alapú megoldást. Meghatározzák, hogy mire használható, milyen adatokat dolgozhat fel, kik férhetnek hozzá, és milyen technikai, illetve szervezeti kontrollok szükségesek a működéséhez. A vizsgálat lezárul, a rendszer megkapja a szükséges jóváhagyásokat, és megkezdődik a használata. Néhány hónappal

Read More

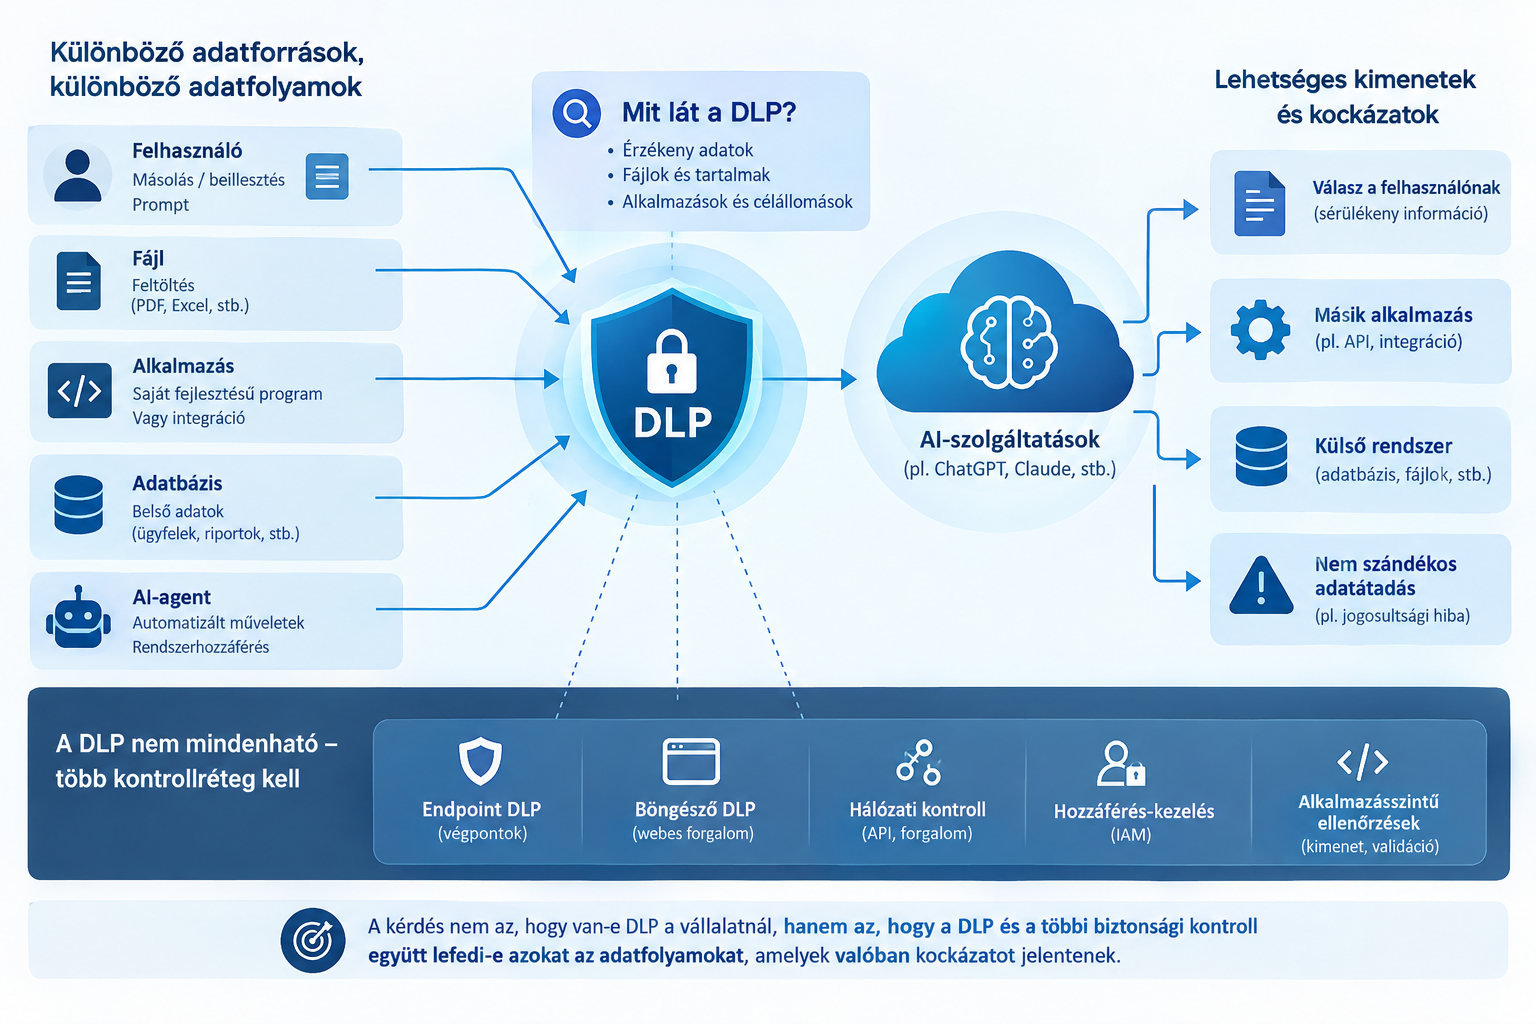
Shadow AI és DLP – mit látunk valójában?

Az AI-szolgáltatások használatával új adatáramlások jelennek meg a vállalati környezetben. A kérdés az, hogy ezekből mit képes felismerni, ellenőrizni és megakadályozni egy DLP-rendszer. A Shadow AI egyik legfontosabb információbiztonsági kérdése, hogy a vállalat képes-e érzékelni, milyen adatokat továbbítanak a munkatársak a különböző AI-szolgáltatások felé. Ez elsőre egyszerű DLP-feladatnak tűnhet. A gyakorlatban azonban az AI használata

Read More

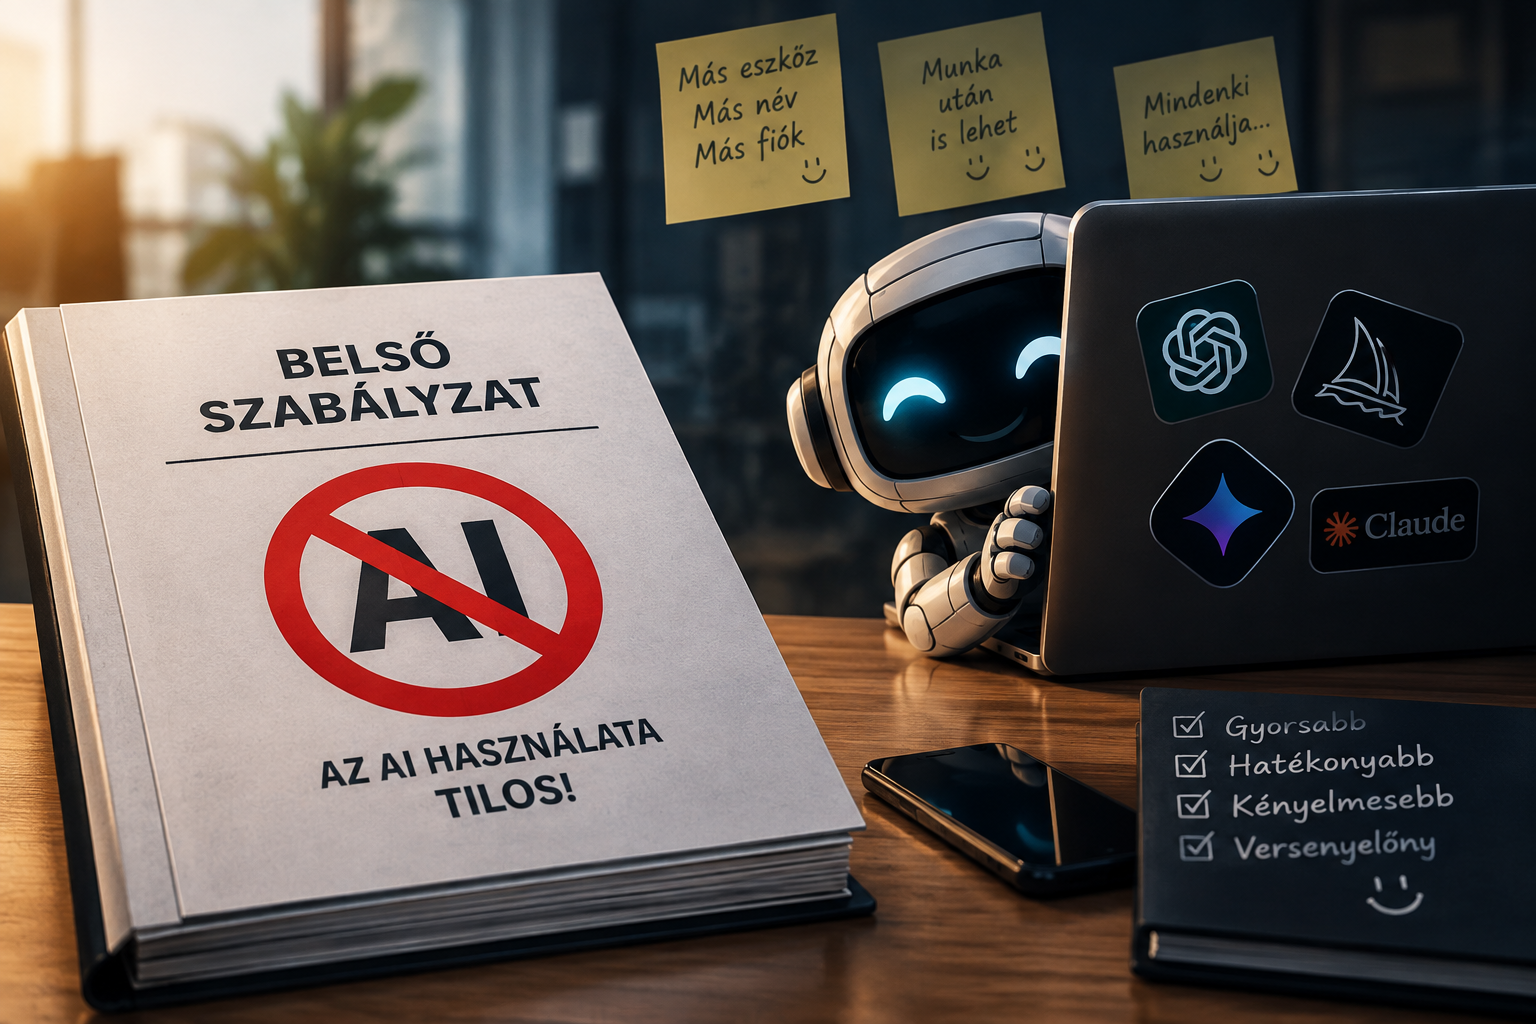
Miért nem elég az AI használatát szabályzatban tiltani?

A generatív mesterséges intelligencia vállalati elterjedése új kihívás elé állítja az információbiztonsági szervezeteket. A munkatársak számára ma már természetes lehet, hogy egy AI-szolgáltatást vesznek igénybe szövegíráshoz, elemzéshez, fordításhoz, programozáshoz vagy dokumentumok feldolgozásához. A vállalat erre többféleképpen reagálhat. Az egyik legegyszerűbb megoldás egy olyan belső szabályzat létrehozása, amely meghatározza, hogy milyen AI-szolgáltatásokat szabad használni, milyen adatokat

Read More